Comprender la Ley de Ciberresiliencia CRA
Sin embargo, la CRA está llegando y los ingenieros y OEM necesitan saber exactamente qué cubre la legislación y qué requisitos les impone para garantizar el cumplimiento.
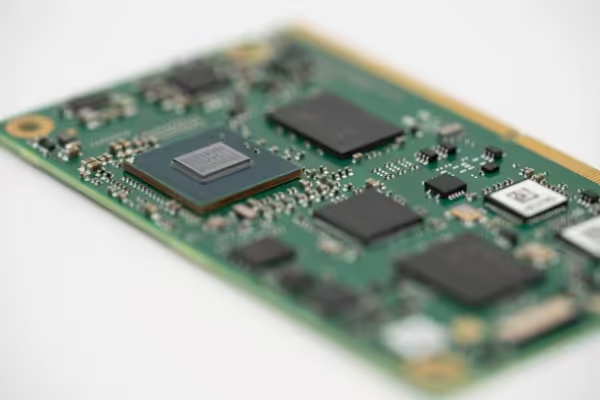
Como especialista en placas de cómputo integradas diseñadas para reducir los tiempos de desarrollo y optimizar los recursos, Tria Technologies cree que es de suma importancia que los actores clave de la industria sean conscientes de sus responsabilidades en virtud de la ley.
El objetivo es que los fabricantes que se comprometan de manera proactiva con la CRA y adopten sus medidas puedan navegar por el complejo panorama de la ciberseguridad de manera efectiva, protegiendo sus operaciones y contribuyendo a un ecosistema de fabricación seguro y resistente.
La Comisión Europea CE dice:
- La CRA aborda: «el nivel inadecuado de ciberseguridad en muchos productos y la falta de actualizaciones de seguridad oportunas para productos y software».
- Aborda los desafíos que enfrentan actualmente los consumidores y las empresas cuando intentan determinar qué productos son ciberseguros.
- La ley hace cumplir los requisitos obligatorios de ciberseguridad a los fabricantes y minoristas en cada etapa de la cadena de suministro, específicamente en la planificación, diseño, desarrollo y mantenimiento de productos. El objetivo principal aquí es «Asegurar por diseño», lo que significa construir sistemas, software y servicios con seguridad integrada desde el principio y no agregada como una ocurrencia tardía.
- Algunos productos «de especial importancia para la ciberseguridad» deberán someterse a una evaluación de terceros por parte de un organismo autorizado antes de que puedan venderse en el mercado de la UE.
Es importante comprender que las nuevas regulaciones se aplican a todos los productos que están conectados directa o indirectamente a otro dispositivo o red. Las únicas excepciones son ciertos productos de software o servicios de código abierto que ya están cubiertos por las reglas existentes, como dispositivos médicos, aviación y automóviles.
Beneficios de la Ley de Ciberresiliencia CRA
Los beneficios declarados de la CRA incluyen una mayor seguridad, lo que reduce significativamente el riesgo de ataques cibernéticos y, por lo tanto, protege a las empresas y los consumidores de posibles violaciones de datos y daños a la reputación.
Financieramente, la ley también está diseñada para evitar los costos significativos de manejar las violaciones de datos, como las experimentadas por los minoristas de alto perfil en los últimos tiempos.
Desde hace algún tiempo, Tria ha estado trabajando en estrecha colaboración con sus clientes en los procesos de desarrollo para garantizar que cumplan con la nueva ley. Como parte de la experiencia del cliente, Tria brinda asesoramiento sobre productos finales bajo las nuevas regulaciones.
El objetivo de Tria es garantizar el cumplimiento de la seguridad de los productos de los clientes con las regulaciones de la CRA en toda la cadena de suministro, desde el proveedor de silicio hasta los productos finales fabricados.
Confianza en el proveedor
Uno de los beneficios clave que Tria puede ofrecer en este campo potencialmente complejo es la confianza.
Al trabajar con una sola empresa, que a su vez se basa en la experiencia de socios como Qualcomm, NXP, Intel o Renesas, los diseñadores y fabricantes de equipos originales pueden estar seguros de que tienen acceso a las soluciones integradas personalizadas más avanzadas para sus productos finales en cada paso del camino.
La Ley de Ciberresiliencia de la UE impone importantes exigencias a todas las partes implicadas en el diseño, la fabricación y el suministro de productos y dispositivos digitales a medida que nos acercamos a la fecha límite de 2027. El incumplimiento puede dar lugar a sanciones muy elevadas para los fabricantes de equipos originales: actualmente 15 millones de euros o el 2,5% de los ingresos anuales globales.
En cuanto a los plazos, si bien las principales obligaciones de la CRA no se aplicarán plenamente hasta el 11 de diciembre de 2027, el reloj comenzó a contar atrás en lo que respecta al cumplimiento a partir del 10 de diciembre de 2024, cuando la ley entró oficialmente en vigor. Otra fecha clave es el 11 de septiembre de 2026, cuando comienzan a aplicarse las obligaciones de información.
En esta etapa, los fabricantes deben comenzar el proceso de informar a las autoridades dentro de las 24 horas de cualquier vulnerabilidad explotada activamente e informar todos los incidentes dentro de las 72 horas.
Por lo tanto, es esencial que las organizaciones actúen ahora, no solo para asegurarse de que cumplirán plenamente cuando lleguen estas fechas, sino, lo que es más importante, para minimizar la probabilidad de que se produzcan ciberataques graves que puedan comprometer sus dispositivos y evitar los costos desorbitados de lidiar con las consecuencias.
Para más información, visita esta página.